Notebook
agentgatewayのMCP guardrailsをCEL式で試す
agentgateway v1.7.0で追加されたCEL式のMCP guardrailsを使い、外部のExtMCPサーバーを用意せずにツール一覧・入力・出力を制御する方法を試します
Guide
目次
前回、agentgatewayのMCP guardrailsをExtMCPで試すという記事で、外部のExtMCPサーバーからMCPのリクエストとレスポンスを検査しました。このとき使用したagentgatewayはv1.6.0-alpha.2で、guardrailsの判定処理をgRPCサーバーとして別に実装していました。
agentgateway v1.7.0では、MCP guardrailsにCEL processorが追加されました。Common Expression Language(CEL)で条件と処理を記述し、MCPのリクエストやレスポンスをagentgatewayのプロセス内で拒否・変換できます。外部サーバーを用意する必要はありません。
今回はagentgateway v1.7.0を使い、以前の記事と同じような制御をCEL式で試します。
tools/listのレスポンスから公開しないツールを取り除くtools/callの入力に特定の文字列が含まれていたら拒否するtools/callのレスポンスへ検査済みの文字列を追加する
動作確認にはMCP Inspectorを使います。
今回の構成
通信経路は次の通りです。
MCP Inspector
  ↓ Streamable HTTP
agentgateway :3000
  ├─ CEL guardrails
  ├─ everything MCP server
└─ GitHub MCP serverExtMCPを使う構成では、agentgatewayから外部のgRPCサーバーを呼び出していました。今回はCEL式をagentgateway内で評価するため、別のguardrailsサーバーは必要ありません。
CEL式のguardrailsを設定する
今回使用した設定は次の通りです。
mcp:
  port: 3000
  policies:
    cors:
      allowOrigins: ["*"]
      allowHeaders: ["*"]
      exposeHeaders: ["Mcp-Session-Id"]
    mcpGuardrails:
      processors:
        # ExtMCPの記事で許可した2つのツールだけを公開する。
        # tools/listのresponseではtarget名のプレフィックスが付いている。
        - kind: expression
          methods: {"tools/list": response}
          condition: has(mcp.result.tools)
          transform: >-
            mcp.result.with(r, r.merge({
              'tools': r.tools.filter(tool,
                tool.name == 'everything_echo' ||
                tool.name == 'github_get_me'
              )
            }))

        # echoのmessageにforbiddenが含まれていたら、MCPサーバーへ
        # 転送する前に拒否する。このフェーズのツール名にはtarget名の
        # プレフィックスが付かないため、echoと比較する。
        - kind: expression
          methods: {"tools/call": request}
          condition: >-
            mcp.params.name == 'echo' &&
            has(mcp.params.arguments) &&
            has(mcp.params.arguments.message) &&
            mcp.params.arguments.message.contains('forbidden')
          reject: "echo arguments contain forbidden"

        # echoが返した各text blockの末尾へ検査済みの印を追加する。
        - kind: expression
          methods: {"tools/call": response}
          condition: >-
            mcp.tool.name == 'echo' &&
            has(mcp.result.content)
          transform: >-
            mcp.result.with(r, r.merge({
              'content': r.content.map(item,
                item.type == 'text'
                  ? item.merge({'text': item.text + ' checked by agentgateway CEL'})
                  : item
              )
            }))

  targets:
    - name: everything
      stdio:
        cmd: npx
        args: ["-y", "@modelcontextprotocol/server-everything"]
    - name: github
      mcp:
        host: https://api.githubcopilot.com/mcp/
      policies:
        backendAuth:
          key:
            value: ${GITHUB_PAT}
            location:
              header:
                name: Authorization
prefix: "Bearer "kind: expressionを指定したprocessorは、conditionがtrueになったときにrejectまたはtransformを実行します。
今回のprocessorと実行フェーズの対応は次の通りです。
| MCPメソッド | フェーズ | 処理 |
|---|---|---|
tools/list | response | 公開するツールを2つに絞り込む |
tools/call | request | echoの入力にforbiddenがあれば拒否する |
tools/call | response | echoのテキスト結果へ文字列を追加する |
processorは上から順番に評価され、前のprocessorが書き換えた値は後続のprocessorにも引き継がれます。入力を拒否するルールとマスキングするルールを組み合わせる場合は、どちらが元の値を見る必要があるかを考えて順番を決めます。
agentgatewayとMCP Inspectorを起動する
GitHub MCP serverへの接続に使うPersonal Access Tokenを環境変数へ設定します。
export GITHUB_PAT="github_pat_xxx"設定ファイルをconfig.yamlとして保存し、agentgatewayを起動します。
agentgateway -f config.yaml別のターミナルからMCP Inspectorを起動します。
npx -y @modelcontextprotocol/inspector \
  --transport http \
--server-url http://localhost:3000/mcpInspectorでStreamable HTTPの接続先にhttp://localhost:3000/mcpを指定し、接続します。
tools/listのレスポンスを絞り込む
最初のprocessorは、複数のtargetから集約されたtools/listのレスポンスを検査します。
- kind: expression
  methods: {"tools/list": response}
  condition: has(mcp.result.tools)
  transform: >-
    mcp.result.with(r, r.merge({
      'tools': r.tools.filter(tool,
        tool.name == 'everything_echo' ||
        tool.name == 'github_get_me'
      )
}))mcp.resultにはMCPバックエンドから返されたresultが入ります。withとmergeで元のオブジェクトを維持しながら、toolsだけをfilterの結果へ置き換えています。
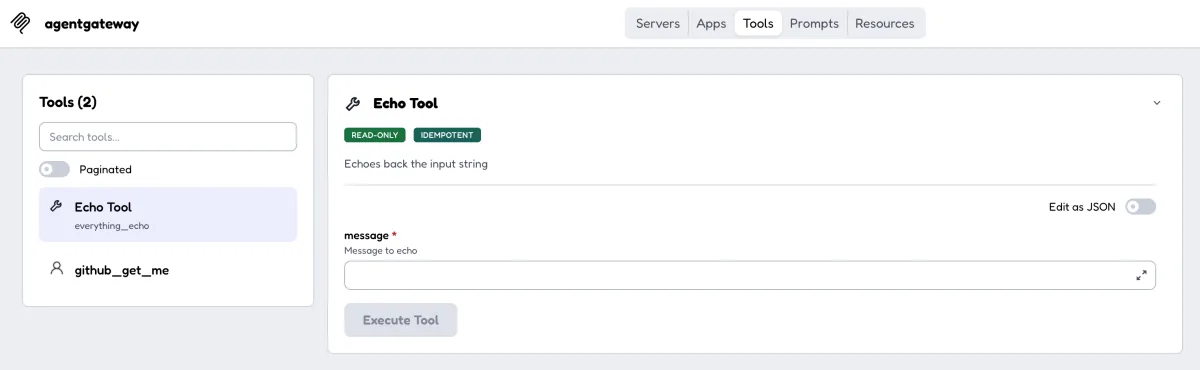
複数のtargetを束ねる場合、クライアントへ公開されるツール名にはtarget名のプレフィックスが付きます。そのため、ここではechoではなくeverything_echo、get_meではなくgithub_get_meと比較します。
MCP Inspectorからツール一覧を取得すると、次の2つだけが表示されます。
everything_echogithub_get_me
この方法はtools/listのレスポンスを書き換えるものです。許可していないtargetへの接続自体を止めるものではありません。targetの選択やツール実行の認可まで制御したい場合は、target conditionやMCP authorizationも合わせて検討する必要があります。
tools/callの入力を拒否する
次のprocessorは、everything_echoへ渡すmessageにforbiddenが含まれていた場合にリクエストを拒否します。
- kind: expression
  methods: {"tools/call": request}
  condition: >-
    mcp.params.name == 'echo' &&
    has(mcp.params.arguments) &&
    has(mcp.params.arguments.message) &&
    mcp.params.arguments.message.contains('forbidden')
reject: "echo arguments contain forbidden"クライアントから見えるツール名はeverything_echoですが、requestフェーズのmcp.params.nameにはtarget名のプレフィックスを取り除いたechoが入ります。
存在しないフィールドを参照するとCEL式の評価に失敗するため、hasでargumentsとmessageの存在を確認してから値を検査します。
MCP Inspectorから次の引数でeverything_echoを実行します。
{
  "message": "forbidden value"
}リクエストはEverything MCP serverへ転送されず、ツール実行エラーとして次のメッセージが返ります。
echo arguments contain forbidden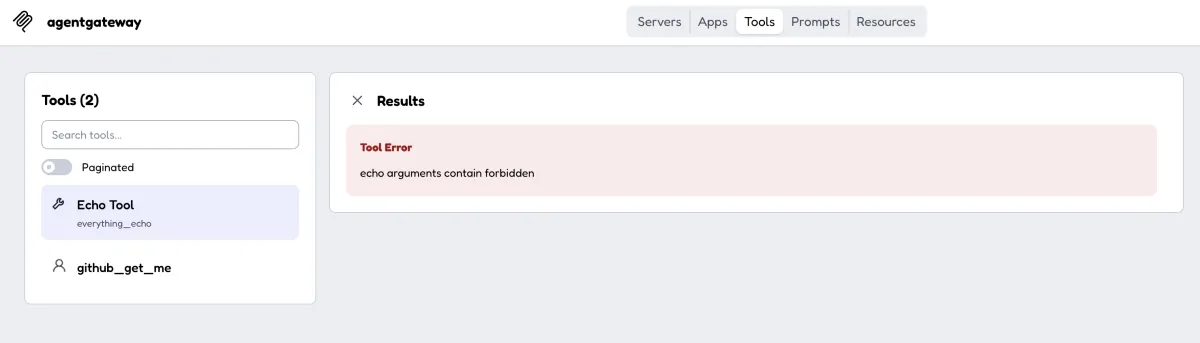
tools/callの通常の拒否は、JSON-RPCのトップレベルエラーではなく、isError: trueのツール実行結果としてクライアントへ返されます。
tools/callのレスポンスを書き換える
最後のprocessorは、echoが返した各テキストブロックの末尾へ checked by agentgateway CELを追加します。
- kind: expression
  methods: {"tools/call": response}
  condition: >-
    mcp.tool.name == 'echo' &&
    has(mcp.result.content)
  transform: >-
    mcp.result.with(r, r.merge({
      'content': r.content.map(item,
        item.type == 'text'
          ? item.merge({'text': item.text + ' checked by agentgateway CEL'})
          : item
      )
}))contentにはテキスト以外のブロックが含まれる可能性があります。そのため、item.type == 'text'の要素だけを書き換え、それ以外はそのまま返します。
MCP Inspectorから次の引数でeverything_echoを実行します。
{
  "message": "Hello"
}Everything MCP serverが返したEcho: Helloの末尾へ文字列が追加され、次の結果になります。
Echo: Hello checked by agentgateway CEL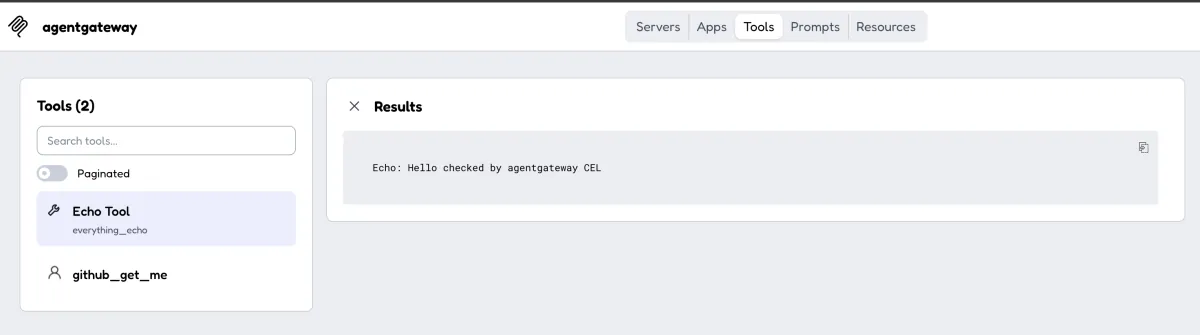
条件にmcp.tool.name == 'echo'を含めているため、github_get_meなど、ほかのツールのレスポンスは変更されません。
ExtMCPとCEL式の使い分け
今回のような値の検査やJSONオブジェクトの書き換えであれば、CEL式だけで完結できます。
| 観点 | CEL式 | ExtMCP |
|---|---|---|
| 実行場所 | agentgateway内 | 外部のgRPCサーバー |
| 構築・運用 | 設定ファイルだけで開始できる | サーバーの実装と運用が必要 |
| 向いている処理 | 単純な条件判定、拒否、変換 | 外部システムとの連携、状態を持つ処理、複雑な判定 |
| 障害時の扱い | 式の評価エラーはfail closed | failureModeを設定できる |
静的なルールはCEL式で記述し、外部データの参照や複雑なロジックが必要になった部分だけExtMCPへ分ける構成も可能です。
まとめ
agentgatewayのCEL式guardrailsを使い、外部のExtMCPサーバーを用意せずに次の処理を実装しました。
tools/listのレスポンスをeverything_echoとgithub_get_meに絞り込むechoの入力にforbiddenが含まれていたら、バックエンドへ転送する前に拒否するechoのテキスト結果へchecked by agentgateway CELを追加する
CEL式では、requestフェーズとresponseフェーズで参照する値が異なります。また、複数targetを利用すると、クライアントへ公開するツール名にはtarget名のプレフィックスが付きます。MCP Inspectorで実際のツール名と結果を確認しながら式を組み立てると、意図しない検査漏れを避けられます。
詳細はagentgateway公式ドキュメントのMCP guardrail processorsとCEL guardrailsのセットアップを参照してください。
Related notes
あわせて読みたいノート
agentgatewayのMCP guardrailsをExtMCPで試す
agentgatewayとMCP Inspectorを使い、ExtMCPのCheckRequest・CheckResponseでtools/listとtools/callを検査・書き換える方法についてまとめます
続きを読む
ClaudeのWeb検索ツールを実際に呼び出して整理する
web_search / web_search_fast / web_fetch を使い、モバイルバッテリーの捨て方を題材にClaudeがページを探索する流れと、2つの検索ツールの出力の違いを確認します。
続きを読む
ChatGPTのWeb Searchツールを実際に呼び出して整理する
fast / slow / open / find / click を使い、モバイルバッテリーの捨て方を題材にWeb Searchがページを探索する流れを確認します。
続きを読む